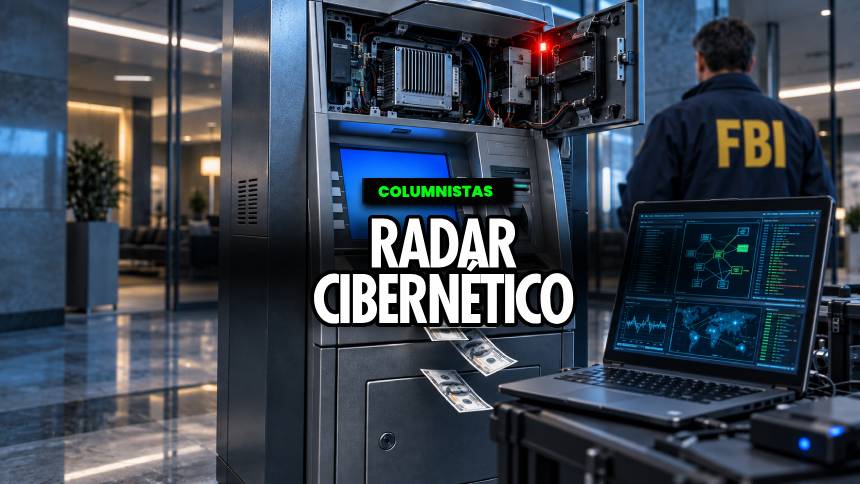
Recuerdo llegar a un cajero automático y encontrarme con la pantalla azul de Windows. Guindado. Uno quería sacar efectivo y terminaba mirando una avería informática. Aquella pantalla dejaba al descubierto algo que el diseño de la máquina disimulaba: detrás de la ranura había una computadora con acceso a los billetes.
El 15 de septiembre, Kash Patel, director del FBI, anunció ante el Senado estadounidense la captura en Venezuela de uno de sus fugitivos más buscados. Según recogió EFE, Fox News identificó al detenido como Aníbal Alexander Canelón Aguirre, alias El Ingeniero, citando confirmación del FBI. El venezolano había sido incorporado en marzo a la lista de los diez más buscados.
La acusación federal le atribuye dirigir una operación internacional para atacar cajeros en Estados Unidos. El expediente describe una conspiración que habría sustraído más de cinco millones de dólares y que la Fiscalía vincula con el Tren de Aragua. Esos señalamientos deben probarse judicialmente. El mecanismo descrito permite entender cómo una máquina bancaria puede terminar entregando efectivo a quien viene a robarlo.
Se conoce como ATM jackpotting: conseguir que un cajero dispense dinero mediante una intervención ilícita de sus sistemas. El efectivo sale de los depósitos de la máquina sin corresponder a un retiro autorizado de un cliente.
En el caso aparece Ploutus, una familia de programas maliciosos diseñada para atacar cajeros. Según los fiscales, el procedimiento incluía abrir el compartimiento técnico e intervenir el almacenamiento del equipo para introducir el malware. Después actuaban quienes recogían el dinero. La operación distribuía el trabajo entre personas encargadas del acceso, la vigilancia, la extracción y el movimiento de los fondos.
Dentro del cajero, una capa de software llamada XFS permite que la aplicación bancaria se comunique con dispositivos como el dispensador. Esa comunicación forma parte de su funcionamiento normal. El problema aparece cuando un programa no autorizado consigue suficiente control del equipo para utilizarla y ordenar la salida de billetes. Proteger ese acceso interno es tan necesario como asegurar la conexión con el banco.
Ploutus lleva documentado desde 2013. Los casos recientes muestran la persistencia de un método que sigue encontrando equipos con protecciones incompletas y organizaciones capaces de repetirlo en distintas ciudades.
El 25 de junio de 2026 fueron detenidos cuatro venezolanos acusados de participar en robos a cajeros de Connecticut. Según la Fiscalía, sustrajeron 529.220 dólares de ocho equipos durante agosto de 2025. Las cámaras habrían registrado a un integrante abriendo el compartimiento técnico mientras otro vigilaba. Después, varios se turnaban para recoger efectivo, incluso cambiándose de ropa para reducir las sospechas.
En Ansonia, otro intento fracasó. Aquel cajero tenía instalado un parche que lo protegía contra ese ataque.
Durante años, la permanencia de Windows XP en cajeros mostró lo difícil que podía resultar renovar estas plataformas. Microsoft terminó el soporte de sus ediciones de escritorio en 2014 y el de XP Embedded en 2016. Una máquina concebida para prestar servicio durante mucho tiempo podía quedarse sin actualizaciones mientras seguía funcionando.
El recuerdo de la pantalla azul pertenece a esa historia de mantenimiento. Por sí solo, un pantallazo no demuestra un ataque; tampoco establece qué sistema operativo utilizaban los equipos del expediente Canelón.
Frente a esos riesgos, bancos y proveedores especializados han desarrollado medidas de hardening, o endurecimiento de la configuración. Consisten, entre otras cosas, en permitir únicamente programas autorizados, proteger el arranque y restringir los dispositivos que pueden conectarse. El cifrado del almacenamiento y la revisión de cambios en archivos críticos añaden otras barreras. Su eficacia depende de cómo se implementen y mantengan.
Conviene imaginar una visita técnica. Alguien abre el gabinete de un cajero. El operador debería poder comprobar que existe una orden de trabajo, identificar al técnico y verificar que los cambios corresponden a la intervención prevista. Si se conecta un dispositivo desconocido o se modifica un archivo protegido, el sistema puede bloquear la acción o generar una alerta, según sus controles.
Los sensores de apertura aportan otra señal. Para que sirvan, debe haber una respuesta cuando lo observado no coincide con el mantenimiento autorizado. La apariencia de un técnico, sus herramientas o su familiaridad con el personal no sustituyen esa verificación.
El problema alcanza también a equipos más modernos. En una alerta de 2025, NCR Atleos describió ataques en Estados Unidos que requerían acceso al interior del cajero y la incorporación de hardware. El fabricante insistió en combinar restricciones de acceso, cifrado y protección del software. La seguridad depende del conjunto, incluida la forma en que se administra.
El skimming funciona de otra manera. Busca copiar información de la banda magnética de una tarjeta, normalmente acompañada de algún medio para obtener el PIN. El cliente utiliza un equipo aparentemente normal y deja datos que pueden emplearse para cometer fraude.
En la Riviera Maya mexicana, una investigación de OCCRP sobre la red atribuida al rumano Florian Tudor describió cómo el acceso a empresas operadoras y personal técnico facilitaba ocultar dispositivos dentro de los cajeros. Poder intervenir la infraestructura ofrecía ventajas sobre colocar una pieza visible en la ranura.
El fraude con tarjetas sigue generando casos recientes. En junio de 2026, la policía de León, México, informó de ocho detenciones relacionadas con tres grupos investigados por clonación. Entre los detenidos había venezolanos. Las autoridades también describieron maniobras de distracción alrededor de los equipos. Identificar el procedimiento concreto importa: manipular al cliente, copiar una tarjeta y controlar el dispensador requieren defensas diferentes.
Para inspeccionar ciertos lectores existen dispositivos con forma de tarjeta. Skim Scan, de la estadounidense Berkeley Varitronics Systems, está diseñado para detectar determinados elementos de skimming en lectores compatibles de banda magnética. Puede ayudar a localizar una pieza clandestina que pasaría inadvertida para el usuario.
Tiene límites precisos: el fabricante excluye los lectores de chip EMV de su compatibilidad. Además, esa inspección física no examina Windows ni determina si un malware controla el dispensador. Un resultado sin alerta no certifica la seguridad completa del cajero.
En Venezuela, la escasez de efectivo y los cambios en los hábitos de pago han reducido nuestra relación cotidiana con estas máquinas. Eso no significa que hayan desaparecido ni que utilizar menos efectivo nos proteja del fraude. Para la banca, mantener un inventario actualizado de los equipos y supervisar las intervenciones sigue siendo necesario, cualquiera que sea el volumen de retiros.
El cliente puede cubrir el teclado al introducir su PIN, evitar ayuda de desconocidos y activar las notificaciones de movimientos. Al pagar, mantener la tarjeta a la vista también reduce oportunidades de manipulación. Si aparece una operación desconocida, bloquearla y reportarla cuanto antes puede limitar el daño. La inspección interna del cajero corresponde a su operador.
También conviene distinguir estas amenazas de las que suelen atribuirse a dispositivos como Flipper Zero. Leer determinados datos de una tarjeta sin contacto no equivale a producir una copia funcional de su chip bancario. Los pagos EMV incorporan mecanismos criptográficos que impiden reproducir una operación simplemente copiando los datos visibles. Las carteras que bloquean señales tienen un alcance distinto: no evitan que se copie la banda magnética cuando se introduce la tarjeta.
En los canales digitales, los infostealers buscan contraseñas, sesiones abiertas y archivos de billeteras, por lo que requieren otras defensas.
Si en Venezuela aumenta nuevamente el uso de efectivo, habrá que acompañar esa actividad con mantenimiento y renovación de los equipos. La apariencia del cajero dice poco sobre su seguridad: puede conservar su pantalla de bienvenida mientras un programa no autorizado controla el dispensador.
Rafael Núñez Aponte
CEO @MasQueSeguridad
Columnista Radar Cibernético